prismor: körning kontrollplan för säkra MCP-agentutplaceringar
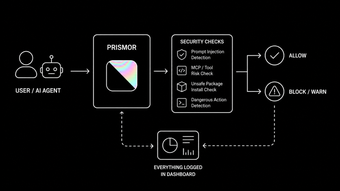
prismor, av PrismorSec, är en runtime-säkerhet och kontrollplan för Model Context Protocol-agenter. Den fångar upp och blockerar verktygsanrop i realtid och kräver mänskligt godkännande för känsliga åtgärder. Nyckelkomponenter inkluderar en runtime-brandvägg, MCP Guardrails för godkännanden och policydrivna nätverksisolationskontroller. Den riktar sig till utvecklare, säkerhetsingenjörer och företag som behöver styrning för autonoma agentutplaceringar i reglerade miljöer. Den syftar till att minska obehöriga systemkommandon och begränsa oavsiktlig exponering av autentiseringsuppgifter under agentkörda arbetsflöden.
Vilka typer av risker upptäcker och förhindrar prismor?
prismor inspekterar agentingångar och externa artefakter för att identifiera konkreta operativa risker som uppstår under agent-verktygsinteraktioner. Dess detektionsstack flaggar exponerade autentiseringsuppgifter, skannar uppmaningar för skadliga injektionsmönster och utvärderar paket innan installation. Färdighetsinspektören granskar MCP-servrar och färdigheter för att lyfta fram riskabla komponenter över stödda agenter, vilket presenterar handlingsbara resultat för säkerhetsteam att granska och inkludera i policybeslut.
Hur effektiva är prismors kontroller för att stoppa farliga åtgärder?
prismor implementerar proaktiv körning-blockering för att avlyssna anrop innan de utförs, vilket förhindrar obehöriga kommandon från att köras. Leveranskedjeskattning konsulterar live hotintelligens och utvärderar underhållarantal, paketålder och kända IOC:er för att avgöra om installationer ska blockeras eller flaggas. Säkerhetslagret är självförbättrande, lär sig från lokal kod och observerat agentbeteende så att detektionssignaler utvecklas när distributioner genererar operativ telemetri.
Är prismor praktiska att implementera inom befintliga utvecklararbetsflöden?
prismor riktar sig mot miljöer som stöder Model Context Protocol och har använts med agenter som Claude Code, Cursor och Codex. Typiska distributioner är självhostade i Python eller Node.js-stacks, vilket ger team kontroll över körningsplacering och datastreamar men kräver operativ underhåll. Policydrivna utgångskontroller och tunnelblockering integreras med distributionsmallar för att begränsa agentanslutning mellan betrodda slutpunkter samtidigt som mänskliga godkännanden möjliggörs för känsliga åtgärder.
Bäst för team som kan vara värd för och driva en MCP-kontrollplan
prismor är ett pragmatiskt alternativ för utvecklings- och säkerhetsteam som kräver runtime-styrning för MCP-baserade agenter. Det betonar operativ kontroll och efterlevnad av regler för reglerade distributioner. Förvänta dig en initial integrations- och underhållsinsats, och planera för en observationsperiod medan dess säkerhetslager anpassar sig till lokalt agentbeteende. Verktyget passar team som är beredda att äga distribution och policy livscykelhantering.